لماذا لم ينتهِ IPv4 بعد؟ اقتصاد الانتقال إلى IPv6 وما يحدث وراء عنوان الموقع
تحليل تقني معمق يفسر أثر نفاد العناوين العامة وCGNAT والاتصال المزدوج والتوافق مع الشبكات القديمة، ويفصل أرقام التبني عن جاهزية الخدمة الحقيقية.
الإنترنت لا ينتقل بزر واحد
عندما كُتبت بروتوكولات الشبكة الحديثة لم يكن مطلوبًا من المستخدم معرفة ما إذا كان جهازه يستعمل IPv4 أو IPv6. يفتح موقعًا أو تطبيقًا فيتوقع استجابة. لكن وراء هذه البساطة شبكة من مزودي الاتصال والموجهات والسجلات والعناوين والمترجمات وسياسات الحماية. لذلك لا يشبه الانتقال من IPv4 إلى IPv6 تحديث تطبيق يمكن تعميمه خلال ليلة واحدة، بل تغييرًا تشغيليًا يمتد عبر ملايين المعدات والخدمات والالتزامات التجارية.
يوفر IPv4 عنوانًا بطول 32 بت، أي فضاء نظريًا يعادل نحو 4.29 مليارات قيمة عنوان، مع وجود نطاقات مخصصة واستخدامات لا تدخل ضمن العناوين العامة المتاحة. أما IPv6 فيستخدم عنوانًا بطول 128 بت، ما يوفر فضاء أوسع بكثير. لكن اتساع الفضاء الجديد لا يلغي تلقائيًا حاجة الأجهزة والخوادم إلى التواصل مع الأنظمة القديمة. هنا تبدأ مشكلة الاقتصاد والتوافق، لا مشكلة عدد العناوين وحدها.
كيف أطالت NAT عمر IPv4؟
أصبحت ترجمة عناوين الشبكة NAT جزءًا مألوفًا من الشبكات المنزلية. تستخدم الأجهزة عناوين محلية وتشارك عنوانًا عامًا أو مجموعة عناوين عند الخروج إلى الإنترنت. ثم ظهر نموذج واسع النطاق لدى مزودي الاتصال يعرف بـCGNAT، يتيح لعدد كبير من المشتركين مشاركة موارد IPv4 العامة. يوفر هذا النموذج وقتًا وانتقالًا أقل كلفة في بعض البيئات، لكنه يزيد تعقيد التطبيقات التي تحتاج اتصالًا واردًا مباشرًا أو تتطلب تمييز المشتركين من سجلات الشبكة.
لا يعني ذلك أن NAT بديل مكافئ بالكامل لـIPv6. فالترجمة حالة شبكية يجب الاحتفاظ بها وإدارتها، وقد تؤثر في بعض تطبيقات الاتصال المباشر أو بروتوكولات محددة. وتتزايد أعباء سجلات المنفاذ والزمن لدى مزود الخدمة. كما أن تعقيد التشخيص يرتفع: عندما يرى خادم تطبيق عنوانًا عامًا واحدًا لعدد كبير من الأشخاص، لا يستطيع استنتاج هوية المستخدم منه على نحو موثوق.
لماذا لا يعمل عنوان IPv6 وحده مع خادم IPv4؟
لا يتكلم IPv4 وIPv6 البروتوكول نفسه على مستوى العناوين والحزم. فقد يحتاج المستخدم الذي يمتلك اتصال IPv6 فقط إلى وسيط ترجمة أو بوابة للوصول إلى خدمة IPv4 فقط. وقد يستمر تشغيل البروتوكولين معًا، وهو ما يعرف بـDual Stack، حتى تعمل غالبية التطبيقات من دون تغير ظاهر للمستخدم. لكن إدارة بروتوكولين تعني قواعد حماية وتشخيص ومراقبة ومسارات Routing لكل منهما؛ وهذه كلفة حقيقية للمؤسسات.
تسمح آليات الانتقال بترجمة بعض أشكال الاتصال أو تمرير حزم بروتوكول ضمن آخر، إلا أن كل آلية لها حدود ومخاطر تشغيلية. لا توجد طريقة واحدة تصلح لجميع التطبيقات، وخصوصًا عند وجود متطلبات اتصال وارد أو سجلات متقدمة أو برمجيات قديمة تفترض أن العنوان لا يزيد على أربع قيم عشرية مفصولة بنقاط.
السبب الأكبر للتأخير: توافق الخدمات وليس المستخدم فقط
قد يوفر مزود الاتصال IPv6 على الهاتف، بينما يظل تطبيق داخلي قديم يعتمد على عنوان IPv4 ثابتًا، أو تفتقد جدران الحماية قواعد مكافئة، أو لا يدعم جهاز صغير إصدار البروتوكول الجديد بصورة مكتملة. في المؤسسات، تتضمن عملية الانتقال جرد الأنظمة ثم التأكد من دعم DNS والتوجيه ومراقبة الشبكة وتسجيل الحوادث واختبارات الاستمرارية. مجرد حصول حاسوب على عنوان IPv6 لا يعني أن مسار الخدمة كله صار جاهزًا.
هناك أيضًا تكلفة تدريب العاملين: يتغير شكل العنوان وطريقة تلخيص الشبكات والضبط الافتراضي لبعض الأجهزة. وقد يؤدي نقل نظام دون خطة إلى فتح مسار IPv6 غير مراقب بينما يعتقد مسؤول الأمن أن جدار IPv4 وحده يحمي الخدمة. ولهذا فإن الأمن لا يتحسن أو يتدهور تلقائيًا بسبب اسم الإصدار؛ يعتمد على الضبط والتحديث ووضوح المسؤوليات.
كيف يختار المتصفح أي البروتوكولين يستخدم؟
يمكن أن يُعلن DNS عن عنوان من نوع A لخدمة IPv4 وعن عنوان AAAA لخدمة IPv6. بعدها يستطيع العميل اختبار المسارات واختيار ما يستجيب بسرعة أفضل. توضح مواصفة IETF المسماة Happy Eyeballs، في RFC 8305، مبدأ تحسين تجربة الاتصال في البيئات ثنائية البروتوكول. وهي تعالج مشكلة انتظار بروتوكول غير متاح أو متباطئ قبل تجربة الآخر. لذلك لا تكفي مشاهدة عنوان IPv6 في إعداد الهاتف لاستنتاج أن كل زيارة ويب تمر فعلًا عبر IPv6.
كما لا يعني حصول الاتصال على IPv6 أن سرعة تنزيل الملفات ستكون أعلى بالضرورة. يعتمد الأداء على المسافة وجودة التوجيه والازدحام والاتصال اللاسلكي والخادم والشبكات الوسيطة. قد يكون أحد المسارين أسرع في فترة ثم تنقلب النتيجة. القياس الصحيح يستخدم الخدمتين نفسيهما ومن المواقع والأوقات نفسها، مع بيان أثر التقلبات الشبكية.
هل تجاوز العالم نصف الطريق؟ الأرقام لها تعريفات مختلفة
تقدم Google وAPNIC Labs وغيرها قياسات عامة لتبني IPv6، لكنها لا تقيس الشيء نفسه دائمًا. تعتمد بعض القياسات على نسبة الطلبات أو الزوار الذين يصلون عبر IPv6 إلى خدمات محددة، بينما تستعمل APNIC قياسًا نشطًا لقدرات العملاء مع معالجة اختلاف تمثيل الدول والسكان. لذلك يمكن لمصدرين موثوقين عرض نسب مختلفة في اليوم نفسه دون أن يكون أحدهما مخطئًا. أفاد تحليل منشور في APNIC في أبريل 2026 بأن قياس Google وصل إلى علامة 50%، لكن هذا لا يعني أن نصف عناوين الإنترنت أو نصف الخوادم أو كل أجهزة دولة ما أصبحت IPv6 بشكل حصري.
لتفسير أي رقم، يُطرح أربعة أسئلة: من يشمله المقام؟ هل يقيس وصول العميل أم استعداد خادم؟ هل يختبر مجرد القدرة أم الاتصال المستخدم بالفعل؟ وهل تعكس العينة شبكة الهاتف المحمول أكثر من الشبكات المؤسسية؟ ويجب ألا تُستعمل نسبة عالمية واحدة للحكم على مشروع نقل محلي قد تحكمه خصائص مزود الاتصال أو تطبيقات القطاع.
الانتقال في الشبكات الخلوية يختلف عن المكاتب
قد يتمكن المشغل الخلوي من إدارة أسطول ضخم من الأجهزة المتجانسة نسبيًا وسياسات اتصال مركزية. أما مؤسسة لديها موجهات قديمة وطابعات وخوادم متوارثة وتطبيقات مبنية قبل عقود، فقد تواجه صعوبة أكبر في الضبط والاختبار. وحتى بين شبكات الهاتف تختلف علاقة IPv6 بخدمات الرسائل والمكالمات والشبكات الخاصة والمراقبة التنظيمية، فلا يصح افتراض مسار موحد بين الشركات.
ليس الحل تأخير IPv6 إلى أن يختفي IPv4 تمامًا. إذ إن الانتظار يراكم اعتمادًا متجددًا على الترجمة والعناوين النادرة. والبديل العملي بناء دعم مزدوج مضبوط، ثم نقل الخدمات بحسب الجاهزية والقيمة والمخاطر، مع الحفاظ على وسيلة اتصال للعملاء الذين لم ينتقلوا بعد.
حساب اقتصادي مبسط: أين تكمن الكلفة؟
افترض مؤسسة تدير 100 خدمة. إذا كان تحديث كل خدمة يحتاج في المتوسط 12 ساعة اختبار وإعداد، فإن العمل المباشر يبلغ 1200 ساعة، قبل حساب التدريب والأجهزة والاعتماد والاختبارات الأمنية. هذا مثال حسابي افتراضي لا يمثل تكلفة سوقية؛ وهو يبين لماذا تكون كلفة الأفراد والاختبار أحيانًا أعلى من تكلفة الحصول على عناوين جديدة. وفي المقابل، قد تدفع المؤسسة مقابل IPv4 أو ترجمة الشبكة أو تشغيل بنية مزدوجة لفترة طويلة.
تنبغي المقارنة على مدى عمر الخدمة، لا عند شراء الجهاز الأول فقط. تشمل التكاليف صيانة CGNAT وسجلاته ومهارات الدعم، وتأخر تقديم خدمات تحتاج اتصالًا مباشرًا، والتعرض لانقطاع ناتج عن خطأ مسار. لا يصح اعتبار IPv6 مجانيًا بصورة مطلقة، ولا اعتبار البقاء على IPv4 قليل الكلفة لأن الأجهزة الحالية ما زالت تعمل.
مخاطر أمنية يغفلها خطاب التبني
عندما يتحول جهاز إلى Dual Stack يصبح لديه مساران محتملان للوصول. إذا ضُبط الجدار الناري لأحدهما دون الآخر، ينشأ تفاوت في سياسة الحماية. كذلك ينبغي فحص آليات الإعلان عن الموجه داخل الشبكة المحلية، والمراقبة المضادة للانتحال، وصحة سجلات DNS، وضبط النطاقات المستخدمة للإدارة. لا يحل نطاق العناوين الأوسع مشكلة كلمات المرور أو البرمجيات القديمة أو التصحيحات الأمنية الناقصة.
وفي المقابل، لا يصح وصف IPv6 بأنه خطر بطبيعته. يتيح النموذج الجديد فرصًا أبسط لمعالجة الاتصال الطرفي ويقلل الحاجة لبعض طبقات الترجمة في حالات مناسبة، لكن الإعداد الافتراضي الصحيح يتطلب اختبارًا. وترتبط النتيجة بتطبيق قواعد العزل والامتيازات ومسح التعرض للخدمات وفق السياسات المعتمدة.
خريطة انتقال قابلة للقياس
تبدأ الخطة بجرد الأجهزة والتطبيقات، ثم تحديد المتطلبات والمخاطر والخدمات الخارجية والداخلية. بعد ذلك يقاس وصول مستخدمين ممثلين إلى الخدمات عبر IPv4 وIPv6، وتُختبر DNS والاتصال المشفر وتبديل المسار وحالات انقطاع أحد البروتوكولين. تُرصد النسب الحقيقية للاستخدام إلى جانب الأخطاء وزمن الاتصال ومؤشرات الأمن، بدل اعتبار رقم تبنٍ تسويقي نتيجة نهائية.
أخيرًا تُنقل الخدمات بالتدرج مع خطة تراجع واضحة وتدريب للدعم الفني. ويكون معيار النجاح أن يصل المستخدم إلى الخدمة بأمان وبزمن مناسب دون أن يحتاج إلى معرفة الإصدار، وأن تكون المؤسسة قادرة على تشخيص العطل من طرف إلى طرف في كلا المسارين حتى انتهاء فترة الازدواج.
الخلاصة: IPv4 لم يختفِ لأن الإنترنت لا يُعاد بناؤه دفعة واحدة
الانتقال إلى IPv6 قضية تقاطع بين الاقتصاد وتاريخ الأنظمة والتوجيه والأمن والتوافق. لقد أطالت NAT عمر IPv4 وأسهمت في استمرار الخدمات، لكنها لا توسع فضاء العناوين الحقيقي إلى ما لا نهاية. ومع نمو استخدام IPv6 لا تزال التطبيقات والشبكات القديمة جزءًا من الواقع. لذلك فإن القرار التقني الرشيد هو تقليل التبعية تدريجيًا وتحديد العائد وفق قياسات محلية، لا إطلاق إعلان عام بأن «الانتقال اكتمل» لأن لوحة دولية أظهرت نسبة مرتفعة.
منهجية التحليل والمراجع
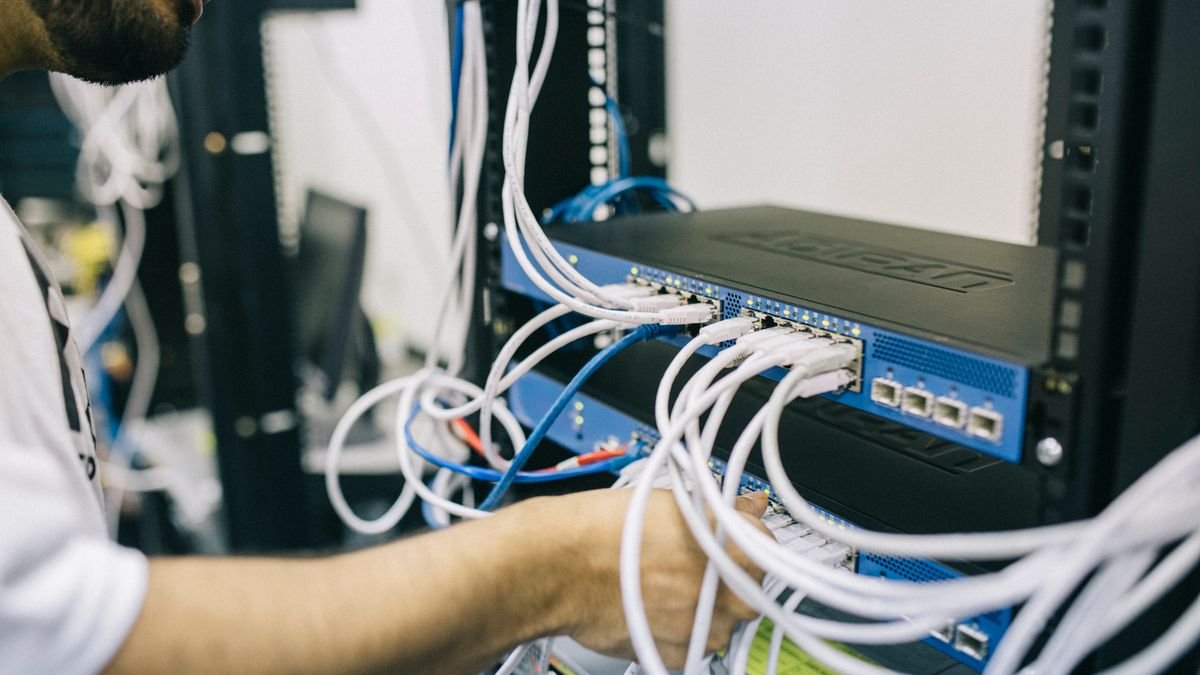
يعتمد التحليل على مواصفة IPv6 الأساسية RFC 8200، ومواصفة Happy Eyeballs RFC 8305، وشرح APNIC لقياسات التبني، وبيانات Google العامة. المثال الاقتصادي توضيحي غير مستمد من تسعيرات أو ساعات عمل مؤكدة لدى مؤسسة. لم تجر SP NEWS مسحًا تقنيًا حيًا لشبكات محددة، والصورة المصاحبة توضح معدات اتصال فعلية ولا تكشف إصدار البروتوكول المفعّل فيها. المراجع: IETF RFC 8200؛ IETF RFC 8305؛ APNIC: How We Measure IPv6؛ APNIC: Google Hits 50% IPv6؛ Google IPv6 Statistics.
المصادر والمنهجية
تحليل وثائقي لمواصفات IETF وتقارير قياس APNIC وبيانات Google العامة. لا يتضمن مسحًا ميدانيًا لمزودي الخدمة أو ادعاء تمثيل شبكة بعينها.