عندما يُباع القرص الصلب المستعمل: ما الذي تثبته شهادة محو البيانات فعلًا؟
تحقيق وثائقي في معايير محو وسائط التخزين، والفروق بين الحذف والتهيئة والتطهير والتحطيم، وحدود الشهادات التي تقدمها الشركات.
نطاق التحقيق ومنهجيته
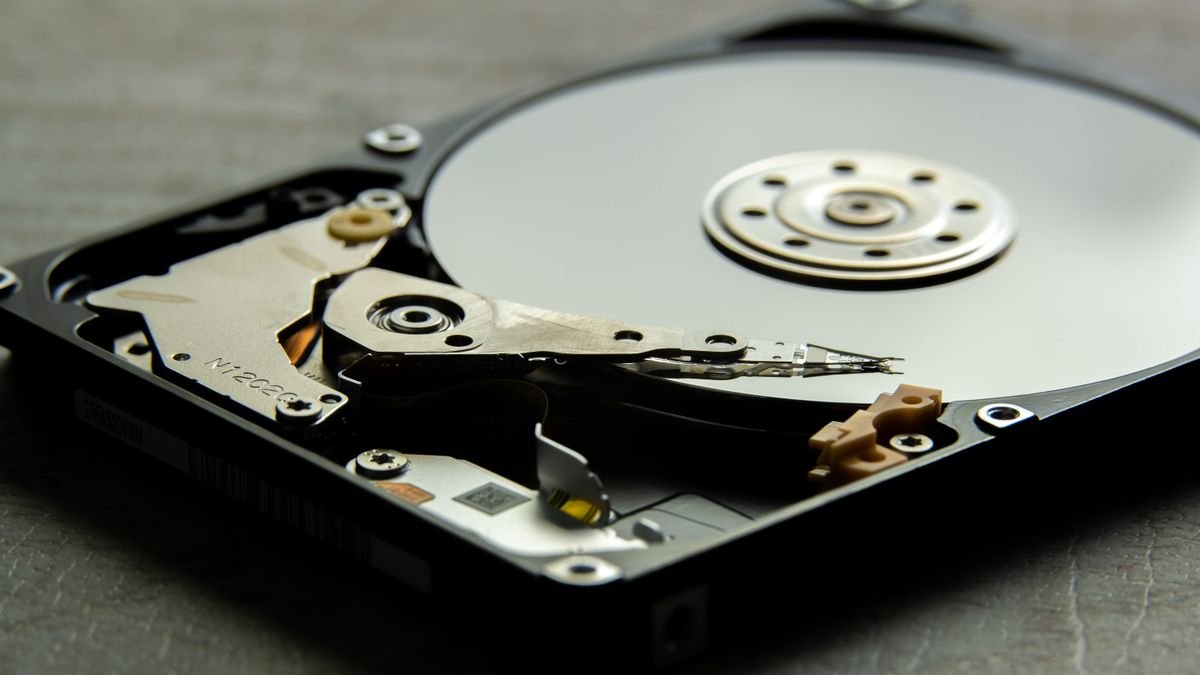
يفحص هذا التحقيق الوثائقي معايير منشورة وإرشادات عامة حول إتلاف البيانات ومحوها قبل إعادة بيع وسائط التخزين. لا يتضمن اختبارًا جنائيًا لقرص بعينه، ولا مقابلات مع شركة تدوير، ولا يثبت مخالفات بحق جهة محددة. السؤال هو: ما الأدلة التي تسمح للشخص أو المؤسسة بالوثوق بأن وسيط التخزين لم يعد يكشف بياناته؟
الحذف من نظام الملفات لا يساوي المحو
عند حذف ملف قد يزيل نظام الملفات مرجعًا إليه دون إعادة كتابة كل الكتل التي احتوت بياناته. وقد تبقى نسخ في لقطات النظام أو المساحات غير المخصصة أو النسخ الاحتياطية. والتهيئة السريعة لا تضمن معالجة جميع القطاعات. لذلك يجب الفصل بين إخفاء الملف عن المستخدم، وإزالة إمكان الوصول المعتاد، وتقليل إمكان الاستعادة بوسائل متخصصة.
لماذا تختلف الأقراص الميكانيكية عن SSD؟
في القرص المغناطيسي HDD قد تكون إعادة الكتابة المنضبطة ملائمة وفق حالة الوسيط ومتطلبات المخاطر. أما SSD فيستخدم متحكمًا وتقنيات موازنة التآكل وكتلًا احتياطية، ولذلك قد لا تصل إعادة الكتابة المنطقية إلى كل الخلايا الفيزيائية. قد تكون أوامر التعقيم أو المحو التشفيري المناسبة للعتاد أفضل، لكن فعاليتها تعتمد على التنفيذ والبرمجيات الثابتة وحالة التشفير.
ثلاثة مستويات يجب عدم الخلط بينها
تفرق إرشادات NIST بين Clear وPurge وDestroy بوصفها فئات لمعالجة البيانات بحسب الوسيط والتهديد. اختيار الفئة لا يتم من خلال اسم تسويقي مثل «محو عسكري»، بل من خلال حساسية البيانات والقدرة المتوقعة للخصم وطبيعة العتاد. التحطيم الفيزيائي قد يكون مطلوبًا لوسائط معطوبة أو عالية الحساسية، لكنه يستلزم سلسلة حيازة وإدارة نفايات مناسبة.
ما الذي ينبغي أن تحتويه شهادة المحو؟
الشهادة المفيدة تربط العملية بوسيط محدد عبر رقم تسلسلي أو معرف أصول، وتذكر تاريخ الإجراء والطريقة والأداة والنتيجة والمسؤول وأي استثناءات. ينبغي أن توضح ما إذا كانت العملية تحققت بنجاح أم أُجريت محاولة فقط. شهادة عامة لا تحدد الجهاز لا تسمح بالتحقق من أن القرص محل السؤال عولج بالفعل.
التشفير المسبق ومحو المفتاح
إذا كان تشفير كامل القرص مفعّلًا منذ البداية وكانت مفاتيحه محمية ومُدارة على نحو صحيح، فقد يؤدي محو المفتاح إلى جعل البيانات المشفرة غير قابلة للوصول عمليًا ضمن افتراضات أمنية محددة. لكن التشفير الذي فُعّل متأخرًا قد يترك آثارًا قديمة، كما أن نسخ المفتاح أو مفاتيح الاسترداد غير المنضبطة تُضعف النتيجة. يجب توثيق حالة التشفير قبل الاعتماد على المحو التشفيري.
كيف تُراجع سلسلة الحيازة؟
تبدأ المراجعة بسجل تسليم يربط كل وسيط بمالكه ورقمه التسلسلي، ثم توثيق النقل والتخزين ومنفذ العملية، ومطابقة العدد قبل وبعد، وتحديد الوسائط التي فشلت معالجتها. يمكن استخدام عينات تحقق مستقلة متناسبة مع المخاطر، دون الادعاء أن عينة ناجحة تثبت نجاح كل وسيط. ولا تكفي صورة آلة تكسير لإثبات أن كل أقراص العميل مرت عبرها.
الاستنتاج وما لم نتحقق منه
الضمان العملي ليس ورقة منفصلة، بل سلسلة أدلة تشمل تعريف الوسيط وطريقة مناسبة ونتيجة تحقق وسجل مسؤوليات. لا يمكن الجزم بإمكان استعادة البيانات من قرص معين أو استحالتها دون معرفة العتاد والإجراءات. قبل البيع أو التبرع، ينبغي اتباع تعليمات المصنع ومعيار التعقيم المعتمد أو الاستعانة بجهة مؤهلة مع طلب مستندات قابلة للتدقيق.
المصادر والمراجع الأساسية
هذه المراجع تُستخدم لتوثيق المبادئ والمنهجية، ولا تدل على أن الجهات المذكورة راجعت هذه المادة: NIST SP 800-88 Rev. 2؛ NIST Computer Security Resource Center؛ CISA data security.
المصادر والمنهجية
مادة أصلية من SP NEWS، تعتمد على المراجع الأولية المضمنة في متن المادة، مع بيان الحدود والمنهجية. لا تتضمن ادعاء بإجراء اختبار ميداني أو مقابلات مستقلة.