رمز QR في الدفع الإلكتروني: أين تبدأ الثقة وأين يمكن أن يتسلل الاحتيال؟
تحليل لبنية الدفع عبر رموز الاستجابة السريعة، يميز بين الرمز الثابت والديناميكي ويشرح التحقق من المستفيد والروابط والتوقيع.
الصورة ليست بروتوكولًا آمنًا بذاتها
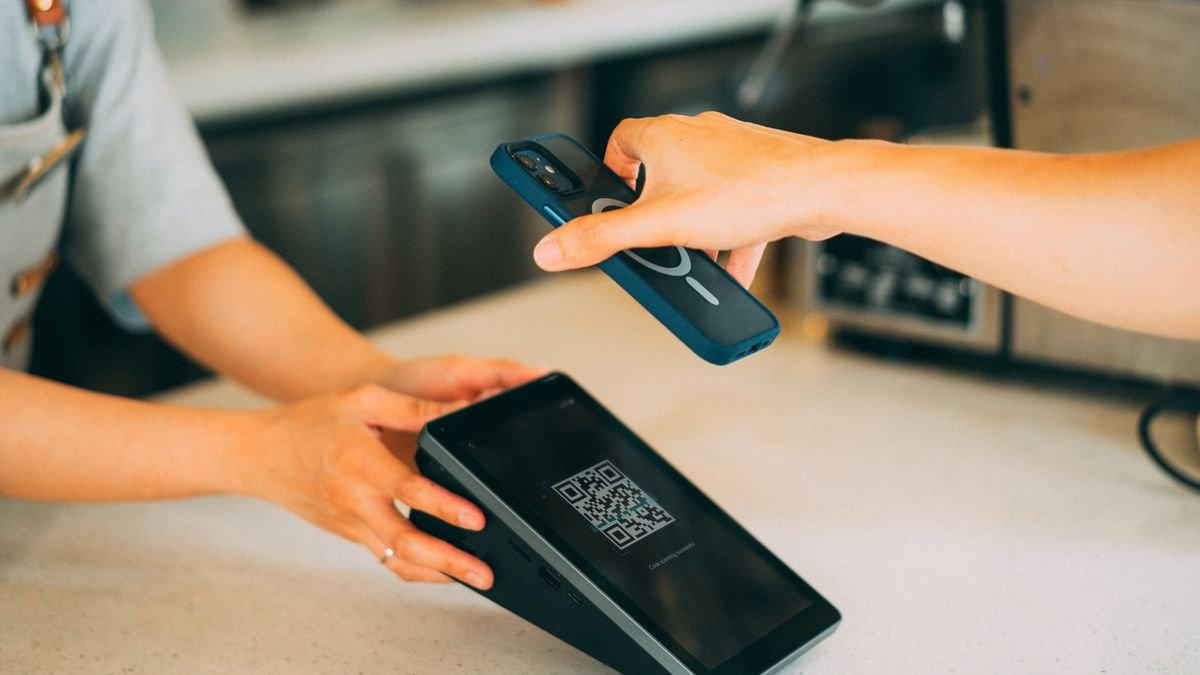
رمز الاستجابة السريعة QR وسيلة بصرية لتخزين بيانات قابلة للقراءة آليًا، وليس آلية دفع أو تشفير بحد ذاته. قد يحتوي عنوان موقع أو معرف تاجر أو مبلغًا أو بيانات دفع منظمة. تتوقف الثقة على التطبيق الذي يفسر البيانات وعلى إجراءات المصادقة والتحقق لدى مزود الخدمة. تصوير الرمز على أنه آمن أو خطير بذاته تبسيط مضلل.
الرمز الثابت والديناميكي
قد يبقى الرمز الثابت مطبوعًا على الطاولة أو الفاتورة ويشير إلى حساب تاجر أو عنوان ثابت، ويحتاج المستخدم إلى إدخال المبلغ. أما الرمز الديناميكي فقد ينشأ لكل معاملة ويرتبط بمبلغ ومرجع ومدة صلاحية. يقلل الربط الديناميكي بعض أخطاء الإدخال وإعادة الاستخدام، لكنه لا يزيل خطر استبدال الرمز على شاشة أو جهاز مخترق.
هجوم الاستبدال في العالم الحقيقي
يمكن لمحتال لصق رمز فوق رمز متجر مشروع أو إرسال صورة رمز في رسالة مزيفة. يرى المستخدم مربعًا مألوفًا لكنه قد يُوجَّه إلى حساب مختلف أو صفحة تصيد. لذلك يجب أن يعرض التطبيق اسم المستفيد والعملة والمبلغ بوضوح قبل التأكيد، وأن يتحقق المستخدم من تطابقها مع السياق الفعلي. لا تُعد رؤية شعار مطبوع بجوار الرمز دليلًا تقنيًا على أصالته.
الفرق بين رابط ويب وبيانات دفع منظمة
قد يفتح الرمز عنوان URL، وهنا تظهر مخاطر النطاقات المتشابهة وإعادة التوجيه والتطبيقات المزيفة. وقد يحمل بيانات دفع تُفسَّر مباشرة داخل تطبيق مصرفي وفق مواصفة محددة. لا تتطابق آليات التحقق بين النمطين، ولا يصح تعميم حماية بروتوكول مصرفي على رابط ويب عادي. ينبغي فحص النطاق الحقيقي لا النص الظاهر فقط.
هل يكفي التشفير؟
تشفير الاتصال بين التطبيق والخادم يحمي البيانات أثناء النقل ضمن حدود نموذج الثقة، لكنه لا يمنع تحويل الأموال إلى مستفيد خاطئ إذا كان المستخدم قد وافق على معاملة مزيفة. ويمكن للتوقيع الرقمي أو رمز المعاملة الموثق أن يضيف ضمانات إذا تحقق التطبيق من التوقيع وربط البيانات بهوية التاجر، لكن وجود رمز QR وحده لا يثبت تطبيق هذه الضمانات.
متى تكون المصادقة متعددة العوامل مفيدة؟
تقلل المصادقة متعددة العوامل احتمال استيلاء طرف خارجي على الحساب، لكنها لا تعالج كل أشكال الاحتيال المعتمد على خداع المستخدم لإقرار تحويل بنفسه. لذلك تُكمّلها حدود المعاملات والتنبيهات الفورية والتقييم السلوكي وإظهار هوية المستفيد وإجراءات الاعتراض. وتختلف حقوق استرداد المدفوعات بحسب البلد ونوع وسيلة الدفع وشروط الجهة المقدمة.
قائمة تحقق عملية قبل التأكيد
افحص اسم المستفيد داخل التطبيق، والمبلغ والعملة، وتحقق من أن رمز الدفع موجود في موقعه الطبيعي ولم تُلصق فوقه ورقة جديدة. تجنب تثبيت تطبيق جديد عبر رابط يظهر بعد المسح، ولا تدخل كلمة مرور في صفحة غير متوقعة. إذا ظهر مستفيد مجهول أو عنوان غريب فأوقف المعاملة واسأل التاجر عبر قناة مستقلة.
حدود التحليل
لا يتهم هذا التحليل مزود دفع أو متجرًا محددًا بوجود ثغرة، ولا يقدم إحصاء لحوادث احتيال. تختلف تفاصيل التنفيذ والضمانات بين أنظمة الدفع الوطنية وشبكات البطاقات والمحافظ. يتطلب تقييم نظام معين مراجعة مواصفاته الأمنية وسجلات اختباراته.
المصادر والمراجع الأساسية
هذه المراجع تُستخدم لتوثيق المبادئ والمنهجية، ولا تدل على أن الجهات المذكورة راجعت هذه المادة: EMVCo QR Specifications؛ NIST Digital Identity؛ CISA phishing guidance.
المصادر والمنهجية
مادة أصلية من SP NEWS، تعتمد على المراجع الأولية المضمنة في متن المادة، مع بيان الحدود والمنهجية. لا تتضمن ادعاء بإجراء اختبار ميداني أو مقابلات مستقلة.