مراكز بيانات الذكاء الاصطناعي تحت الضغط.. هل تكفي الحماية التقليدية للبنية الجديدة؟
منشآت بمقاييس غير مسبوقة، ورقائق متخصصة، واستهلاك هائل للطاقة، وبيانات ونماذج مرتفعة القيمة. مع تسارع بناء مراكز بيانات الذكاء الاصطناعي حول العالم، تكشف أحداث حديثة في الخليج ووثائق أمنية جديدة أن حماية هذه البنية قد تتطلب أكثر من الأساليب التي صُممت لمراكز البيانات التقليدية.
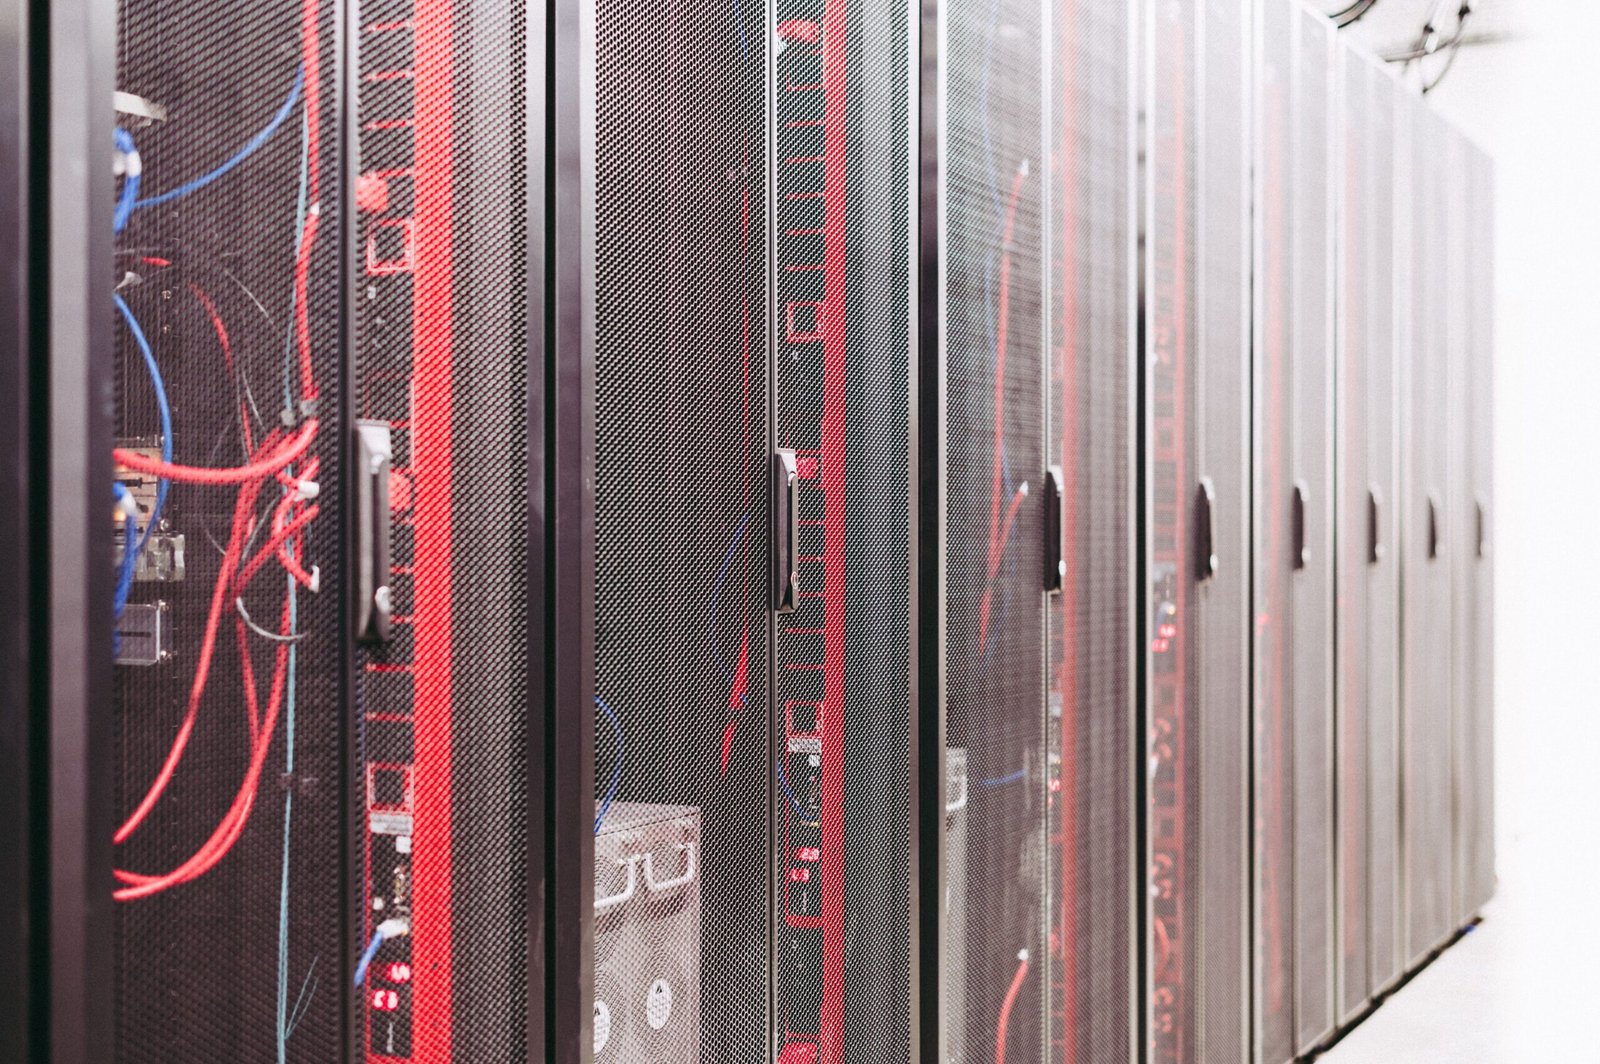
في الخليج، تحولت مسألة حماية مراكز البيانات خلال الأشهر الأخيرة من سيناريو افتراضي إلى اختبار مادي مباشر.
فبعد الأضرار التي لحقت ببنية Amazon Web Services في المنطقة خلال حرب مارس 2026، أفادت Reuters في 15 سبتمبر بأن AWS لم تتمكن بعد من استعادة الوصول إلى بنيتها في البحرين وإحدى مناطق الاستضافة الثلاث في الإمارات. وفي البحرين تحديدًا، قالت الشركة إن الضرر امتد عبر عدة Availability Zones وتجاوز الحدود التي صُممت خدماتها الإقليمية ومتعددة المناطق لتحملها.
هذه الحادثة لا تعني أن التصميم التقليدي لمراكز البيانات أصبح عديم الجدوى، ولا أن كل مركز بيانات للذكاء الاصطناعي يواجه المخاطر نفسها. لكنها تكشف حدودًا مهمة لفكرة المرونة عندما يصبح الخطر ماديًا واسع النطاق، ويطال أكثر من نطاق توافر داخل المنطقة نفسها.
هل ينبغي تصميم الجيل الجديد من مراكز الذكاء الاصطناعي بالطريقة نفسها أصلًا؟
من مركز بيانات إلى بنية تحتية للذكاء الاصطناعي
في يوليو 2026، نشر المعهد الوطني الأميركي للمعايير والتكنولوجيا NIST مسودة أولية لوثيقة SP 800-239 بعنوان AI Data Center Security Analysis.
الوثيقة لا تتعامل مع مركز بيانات AI باعتباره مجرد نسخة أكبر من مركز حوسبة تقليدي. بل تقارن البنية المصممة لتدريب النماذج وتشغيل الاستدلال والتطبيقات بأنظمة الحوسبة عالية الأداء HPC، وتبحث الفروق في خمسة مجالات أساسية: معمارية النظام، العتاد، البرمجيات، سير العمل، وأنظمة تخزين البيانات.
والهدف من هذه المقارنة هو تحديد التهديدات والفجوات التي قد تظهر عندما تنتقل مبادئ أمن الحوسبة عالية الأداء إلى بيئة AI ذات خصائص مختلفة.
المهم أن الوثيقة ما تزال مسودة أولية مطروحة للتعليق العام حتى 25 سبتمبر 2026. لذلك لا يمكن التعامل معها باعتبارها معيارًا أمنيًا نهائيًا، لكنها تكشف اتجاه NIST نحو اعتبار مراكز بيانات AI مجالًا يحتاج تحليلًا أمنيًا مخصصًا.
عندما تصبح الرقائق نفسها جزءًا من حدود الأمن
إحدى الإجابات تبدأ من العتاد. نماذج الذكاء الاصطناعي الحديثة تعتمد على تجمعات ضخمة من المسرعات والرقائق والذاكرة عالية الأداء والشبكات التي تربط بينها. ولذلك لا ينتهي أمن البنية عند الجدران أو أنظمة الشبكات والبرمجيات.
في 1 سبتمبر، أصدر NIST تقرير IR 8615 النهائي حول إدخال الجيل التالي من أمن العتاد في المعايير. ويضع التقرير الأمن ضمن دورة حياة أشباه الموصلات بأكملها، من السيليكون والملكية الفكرية والتصميم والتصنيع، مرورًا بالنشر والتشغيل، وحتى نهاية العمر.
ومن بين الأولويات: بناء نماذج ثقة قابلة للتشغيل البيني، وتعزيز إثبات المصدر والتتبع عبر دورة حياة أشباه الموصلات، والتحقق من المكونات، وتحسين أمن سلسلة التوريد، وتطوير وسائل تحقق واختبار قابلة للتوسع.
أمن مركز AI يبدأ قبل وصول الخادم إلى مركز البيانات.
الخليج يقدم اختبارًا مختلفًا للمرونة
المخاطر السيبرانية وسلاسل التوريد ليست سوى جزء من الصورة. في الإمارات، يجري أيضًا إعادة التفكير في الشكل المادي للبنية.
بحسب Reuters، تخضع خطط مشروع مركز بيانات AI بقدرة 5 غيغاواط للمراجعة بعد الهجمات التي تعرضت لها بنية تقنية في المنطقة. وكان التصور الأصلي يتضمن Campus ضخمًا في أبوظبي يمتد على نحو 10 أميال مربعة، لكن مصادر مطلعة قالت للوكالة إن الاتجاه الجاري دراسته يتضمن توزيع المنشآت على مواقع مختلفة داخل الإمارات لرفع المرونة.
وتشمل الخيارات التي يجري النظر فيها، بحسب التقرير، وضع بعض المكونات تحت الأرض واستخدام مواد مقاومة للانفجارات وإجراءات أخرى للحماية من التهديدات المادية.
لكن من المهم التمييز بين المقترحات قيد الدراسة وبين التصميم النهائي. فقد قالت G42 إن العمل يتقدم، وإن تفاصيل المشروع تخضع للمراجعة المستمرة وفق متطلبات الأمن والمرونة والتشغيل.
التجميع في موقع ضخم يمكن أن يقدم مزايا تشغيلية، لكن التركيز الجغرافي نفسه قد يتحول إلى نقطة مخاطرة إذا كان التهديد قادرًا على التأثير في أكثر من مكون أو نطاق داخل الموقع أو المنطقة. وفي المقابل، يقلل التوزيع الجغرافي بعض مخاطر التركيز لكنه يخلق تحديات أخرى في الشبكات ونقل البيانات والتشغيل والتكلفة.
Availability Zone ليست حدودًا مطلقة للخطر
تصميم الخدمات السحابية الحديثة يعتمد بدرجات مختلفة على الفصل بين مناطق ونطاقات توافر متعددة، بحيث لا يؤدي فشل مكون واحد بالضرورة إلى إسقاط الخدمة بأكملها.
لكن تجربة AWS في البحرين توضح فارقًا أساسيًا بين الفشل الذي يقع داخل الافتراضات الهندسية للنظام وبين حدث يتجاوزها. بحسب Reuters، قالت AWS إن الأضرار أصابت عدة Availability Zones وتجاوزت ما صُممت البنية الإقليمية ومتعددة النطاقات لتحمله.
ولا يعني ذلك أن مفهوم Availability Zones فشل بوصفه تصميمًا. بل يوضح مبدأ أكثر عمومية: كل طبقة مرونة مبنية على نموذج معين للفشل. وإذا تغير نموذج التهديد، فقد تحتاج هندسة المرونة نفسها إلى التغير.
سباق عالمي نحو منشآت أكبر
وفي الوقت الذي يعاد فيه التفكير في الحماية، لا يتباطأ سباق بناء القدرة الحاسوبية.
في 16 سبتمبر، أفادت Reuters بأن Anthropic وقعت أول اتفاق لها لمركز بيانات في أستراليا، في منشأة مخطط أن تصل قدرتها الإجمالية إلى 2.16 غيغاواط قرب بريزبن، وأن يبدأ تشغيلها تدريجيًا في 2027، مع خضوع الصفقة للموافقات المطلوبة.
وبحسب مصادر الوكالة، سيستخدم الموقع لأعمال الاستدلال Inference وليس التدريب، وسيعتمد نظام تبريد مغلقًا ومبردًا بالهواء لتقليل الحاجة إلى المياه النظيفة، مع ترتيبات للحصول على الطاقة المتجددة وتحمل المطور تكاليف الاتصال بالشبكة.
الحالة الأسترالية مختلفة جذريًا عن الخليج، لكنها توضح الحجم الذي وصلت إليه الموجة الجديدة. لم يعد الحديث عن غرف خوادم إضافية. نحن نتحدث عن مشروعات تقاس قدرتها المخططة بالغيغاواط، وترتبط مباشرة بالأرض والطاقة والمياه والشبكات وسلاسل توريد الرقائق.
الأمن لم يعد طبقة تضاف بعد البناء
الرسالة التي تجمع هذه التطورات ليست أن مراكز AI غير آمنة بطبيعتها. الأدق هو أن نموذج المخاطر يتغير معها.
NIST ينظر إلى الفروق التقنية بين مراكز AI والحوسبة عالية الأداء، ويعمل على تحديد الفجوات والتهديدات الخاصة بها. وفي مسار موازٍ، يوسع العمل على أمن العتاد مفهوم الثقة ليشمل دورة حياة أشباه الموصلات وسلسلة التوريد. وفي العالم الفعلي، أظهرت أحداث الخليج أن المخاطر المادية واسعة النطاق تستطيع تجاوز افتراضات مرونة صُممت لسيناريوهات أخرى.
لهذا قد يصبح أمن الجيل القادم من مراكز AI مزيجًا من طبقات لم تكن تُناقش دائمًا ضمن إطار واحد: الأمن السيبراني، أمن العتاد، سلسلة التوريد، التوزيع الجغرافي، الحماية المادية، الطاقة، الشبكات، استمرارية التشغيل، وإمكانية التحقق من مصدر المكونات.
ولا توجد حتى الآن وصفة عالمية نهائية تجمع هذه العناصر. مسودة NIST نفسها دليل على أن العمل ما يزال جاريًا.
لكن الاتجاه أصبح واضحًا: كلما أصبحت القدرة الحاسوبية للذكاء الاصطناعي أكثر تركيزًا وقيمة، أصبح مركز البيانات نفسه جزءًا من البنية التحتية الاستراتيجية للذكاء الاصطناعي، وليس مجرد المكان الذي توضع فيه الخوادم.
أبرز النتائج
مراكز بيانات AI ليست مجرد مراكز بيانات أكبر. NIST يحدد اختلافات تستحق تحليلًا مستقلًا في المعمارية والعتاد والبرمجيات وسير العمل والتخزين.
المرونة البرمجية والمنطقية لا تلغي المخاطر المادية. حالة AWS في الخليج أظهرت إمكانية أن تتجاوز الأضرار نطاقات الفشل التي صُممت بعض طبقات المرونة للتعامل معها.
الموقع الجغرافي أصبح جزءًا من هندسة الأمن. مراجعة مشروع الـ5 غيغاواط في الإمارات تشمل، وفق مصادر Reuters، دراسة توزيع المنشآت وإجراءات حماية مادية إضافية.
سلسلة توريد الرقائق تدخل مباشرة في نموذج الثقة. NIST يدعو إلى provenance وtraceability والتحقق من المكونات عبر دورة حياة أشباه الموصلات.
المشكلة ستزداد أهمية مع تضخم حجم المنشآت. مشروعات جديدة بمقياس الغيغاواط توضح أن سباق القدرة الحاسوبية مستمر بالتوازي مع إعادة التفكير في الأمن والموارد.
المصادر والمنهجية
أعد SP NEWS هذا التقرير بالاعتماد أولًا على المصادر الأولية الصادرة عن NIST، بما فيها المسودة الأولية SP 800-239: AI Data Center Security Analysis، والتقرير النهائي IR 8615 الخاص بأمن العتاد وأشباه الموصلات.
واستخدم التقرير تغطية Reuters للوقائع الحديثة المتعلقة ببنية AWS في البحرين والإمارات، ومراجعة تصميم مشروع مركز بيانات الذكاء الاصطناعي الإماراتي، واتفاق Anthropic في أستراليا. المعلومات المنسوبة إلى مصادر مطلعة بقيت منسوبة إليها ولم تُعرض باعتبارها قرارات رسمية نهائية.
فُصل في الصياغة بين ما تثبته الوثائق والمعلومات المنشورة وبين الاستنتاجات السياقية، ولم تُستخدم أحداث الخليج لإسناد حكم عام بأن تصميم مراكز بيانات الذكاء الاصطناعي فاشل أو غير آمن بطبيعته.