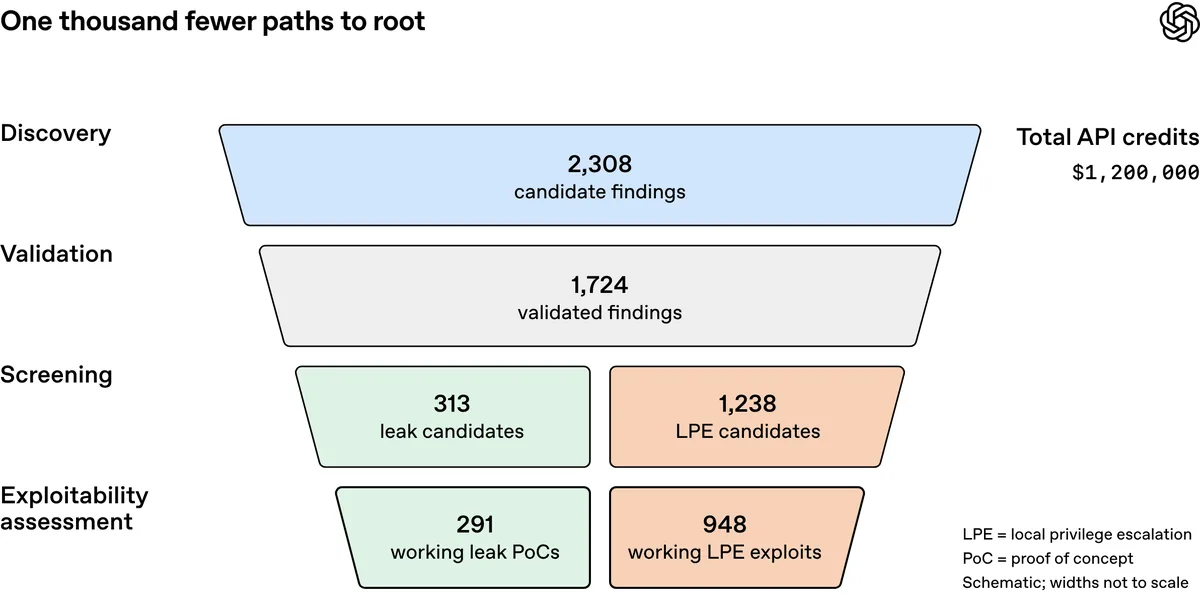
كشفت OpenAI في 4 نوفمبر 2026 عن مسار عمليات (Pipeline) آلي متكامل لاكتشاف الثغرات الأمنية واستغلالها ومعالجتها، يعتمد على نموذج سيبراني مستقبلي لم تكشف عن اسمه، وجرى اختباره على نواة Linux. أسفرت عملية تشغيل واحدة منتصف أكتوبر 2026 عن 2,308 نتائج مرشحة، أعيد إنتاج 1,724 ثغرة منها، لتستقر الحصيلة النهائية عند 948 ثغرة متميزة لرفع…