من كلمة المرور إلى مفتاح المرور: كيف تتغير هوية المستخدم على الإنترنت؟
تقرير يشرح التحول إلى مفاتيح المرور، والفارق بين مقاومة التصيد وحماية الجهاز، وحدود استعادة الحساب عند فقدان الوصول.
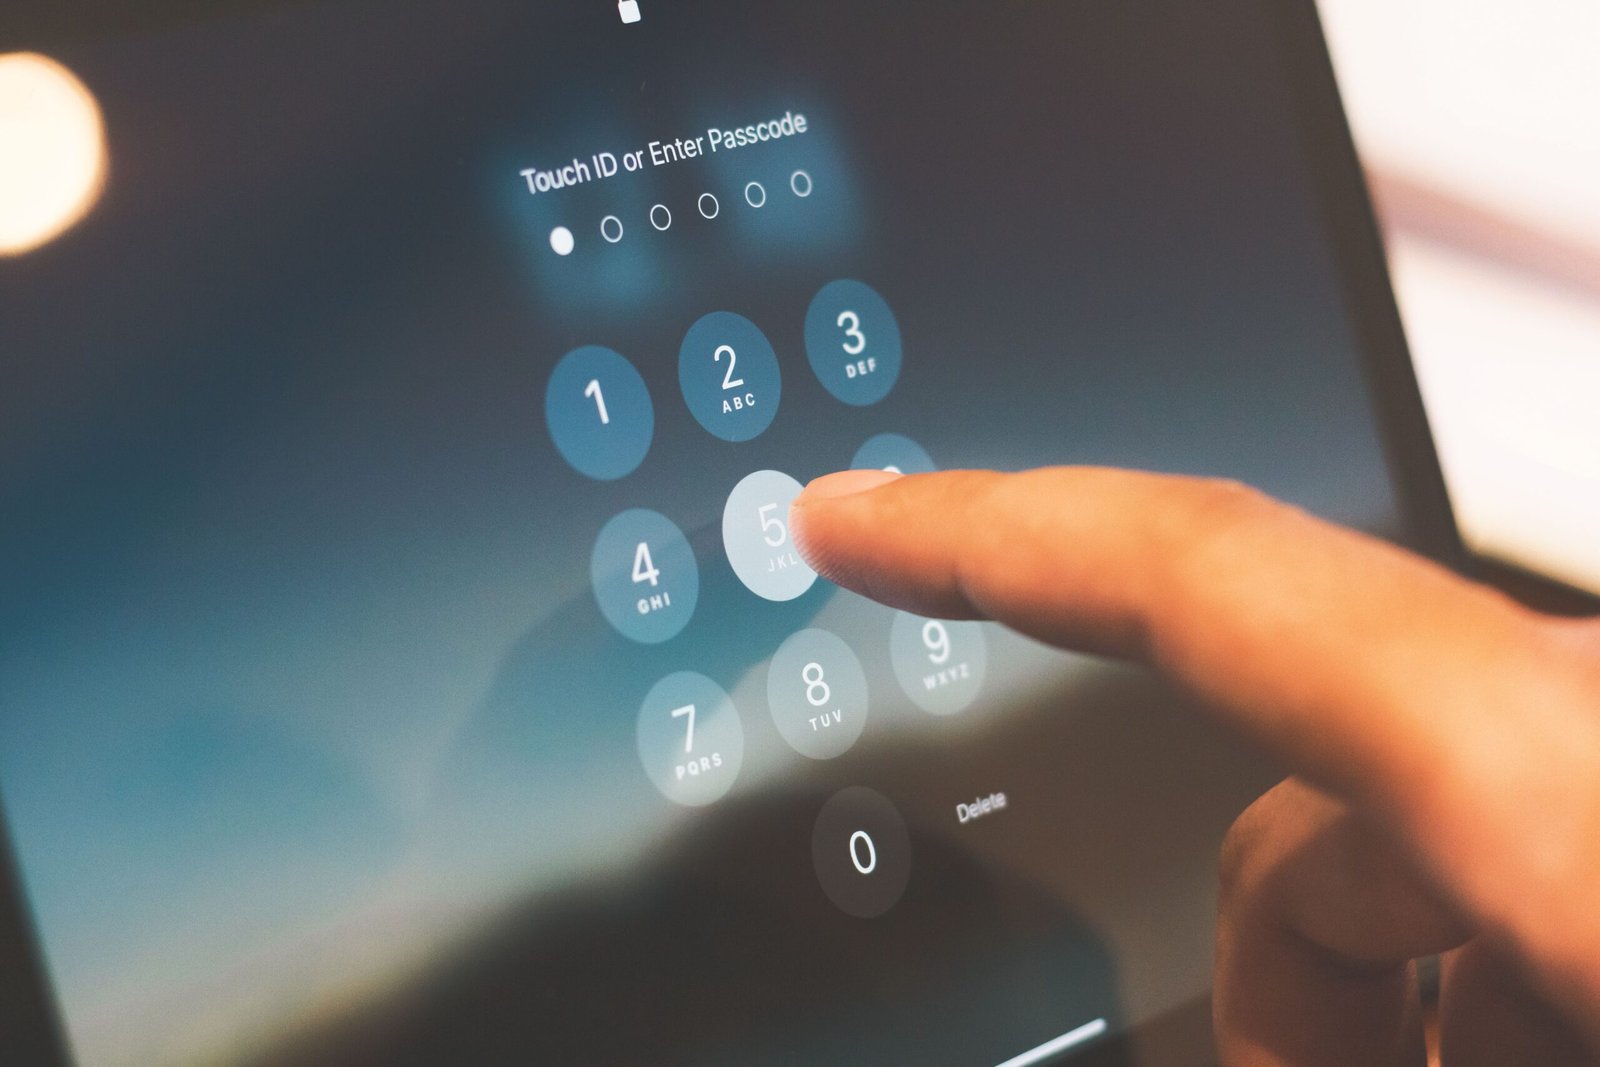
لأعوام طويلة كانت كلمة المرور هي بوابة الهوية الرقمية. يتذكرها المستخدم أو يخزنها في مدير كلمات مرور، ثم يثبت هويته أمام الخدمة. لكن هذا النموذج يترك سرًا يمكن نسخه أو سرقته عبر صفحة تسجيل دخول مزيفة. ظهرت مفاتيح المرور لتغيير طريقة الإثبات نفسها، لا لمجرد اختصار الكتابة.
كيف يعمل مفتاح المرور؟
يعتمد على تشفير بمفتاحين مترابطين: مفتاح عام تسجله الخدمة، ومفتاح خاص يبقى في جهاز المستخدم أو ضمن منظومة مزامنة مؤهلة. عند الدخول تثبت أداة المصادقة امتلاك المفتاح الخاص من دون إرساله إلى الموقع. يرتبط الإثبات بهوية الخدمة، ما يجعل خداع المستخدم بصفحة مقلدة أصعب من سرقة كلمة مرور.
ما الذي يراه المستخدم؟
قد يستخدم بصمة إصبع أو التعرف إلى الوجه أو رمز فتح الجهاز لتفعيل المصادقة. هذه الوسيلة المحلية ليست هي المفتاح الذي يصل إلى الموقع؛ إنها خطوة تسمح للجهاز باستخدام أداة المصادقة. ولا يعني ذلك أن كل خدمة تحفظ بصمة المستخدم في خوادمها.
ماذا تقول المعايير؟
توضح إرشادات NIST SP 800-63B-4 الصادرة في 2025 أهمية مقاومة التصيد في المصادقة، وتفصل بين مستويات ضمان المصادقة وخصائص الأدوات المستخدمة. كما تقدم FIDO Alliance نموذج مفاتيح المرور المستند إلى معايير FIDO، مع خيارات للمفاتيح المرتبطة بجهاز أو القابلة للمزامنة بحسب التنفيذ.
المزامنة والاستعادة: الجانب الأقل ظهورًا
إذا فُقد الهاتف، تصبح خطة الاستعادة جزءًا من أمن الحساب. قد يعتمد المستخدم على جهاز آخر أو مزامنة مشفرة أو وسيلة استعادة تقدمها الخدمة. لا تتساوى هذه المسارات في الحماية، ولا يجوز وصفها جميعًا بأنها مقاومة للتصيد بالمستوى نفسه.
هل انتهت كلمات المرور؟
لا. لا تزال خدمات كثيرة تستخدم كلمات المرور أو تسمح بها كوسيلة احتياطية. وقد يظل الحساب معرضًا لهجوم يستهدف قناة الاستعادة أو جلسة دخول قائمة حتى لو كانت المصادقة الأساسية قوية. لذلك يجب تقييم سلسلة الوصول كاملة، لا شاشة تسجيل الدخول وحدها.
ماذا ينبغي أن يسأل القارئ؟
هل يمكن إنشاء أكثر من مفتاح مرور؟ كيف تُستعاد الهوية عند فقدان الأجهزة؟ هل هناك خيار حماية إضافية للحساب الحساس؟ وهل تسمح الخدمة بالرجوع إلى وسيلة أضعف؟ إجابات هذه الأسئلة أهم من وعد تسويقي بأن الدخول أصبح «بلا كلمة مرور».
الخلاصة: التحول الحقيقي ليس استبدال نص تكتبه ببصمة تلمسها، بل تقليل الاعتماد على أسرار قابلة للنسخ، مع بقاء إدارة الأجهزة والاستعادة نقطة حاسمة.
المصادر والمنهجية
إعداد أصلي بواسطة SP NEWS. مصادر أولية: https://csrc.nist.gov/pubs/sp/800/63/b/4/final، https://fidoalliance.org/passkeys/. المادة بحث مكتبي مبني على وثائق منشورة، ولا تدعي مقابلات أو اختبارات ميدانية أو نتائج غير موثقة.