بصمة الإصبع ليست كلمة سر: كيف نقيس أخطاء التعرف الحيوي ونفهم حدود الأمان؟
تحليل تقني للفارق بين المطابقة والهوية، ومعدلات القبول والرفض الخاطئ، وتأثير جودة المستشعر وبيئة الاستخدام.
من صورة الإصبع إلى قرار القبول
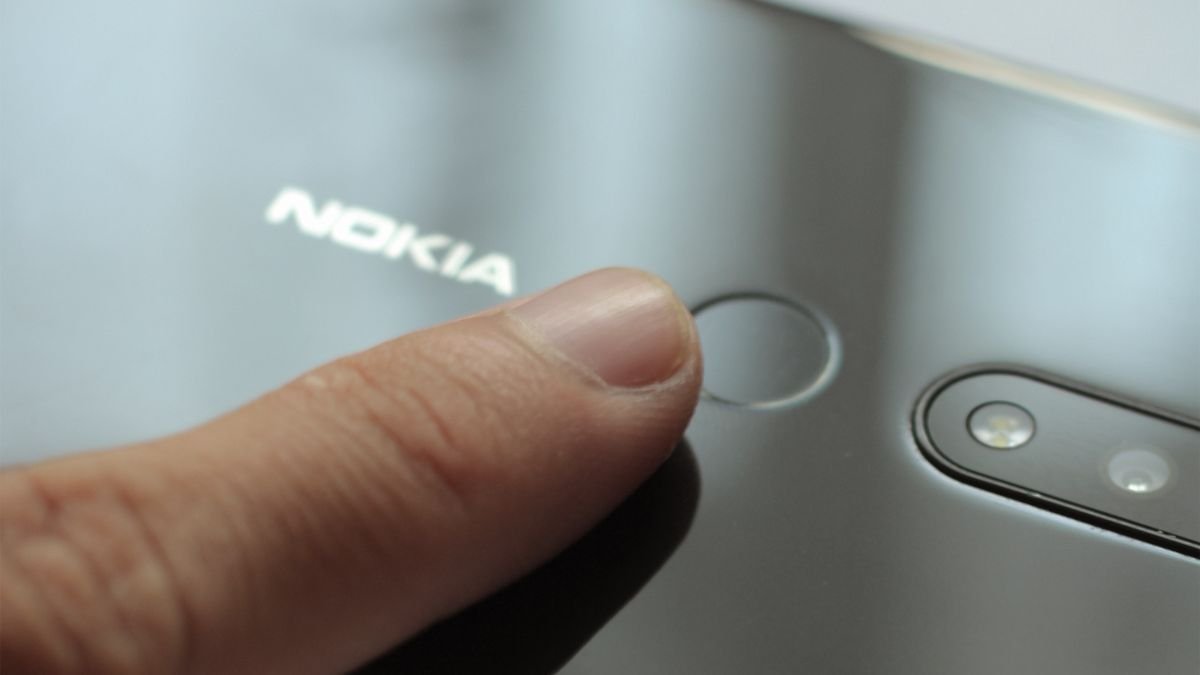
لا يحتفظ كل نظام بالضرورة بصورة خام لبصمة الإصبع لأغراض المطابقة اليومية. عادة تُستخلص سمات رقمية من القراءة ويُقارن تمثيلها بقالب مسجل. وتعتمد النتيجة على عتبة تشابه تحددها سياسة النظام. ليست المطابقة مساوية لإثبات الهوية القانونية؛ فهي تعني أن القراءة الحالية تشبه قالبًا مسجلًا وفق خوارزمية وعتبة محددتين.
خطآن مختلفان
يحدث القبول الخاطئ عندما يقبل النظام محاولة غير مطابقة، ويحدث الرفض الخاطئ عندما يرفض صاحب البصمة المسجل. إن تشديد العتبة قد يقلل نوعًا من الأخطاء ويرفع الآخر. لذلك لا يمكن تفسير رقم تسويقي عن «الدقة» دون معرفة نوع المؤشر وطريقة الاختبار وحجم العينة. كما أن احتمال نجاح هجوم متكرر لا يساوي ببساطة معدل خطأ محاولة منفردة في جميع الظروف.
لماذا تؤثر جودة المستشعر؟
قد تتغير جودة القراءة بسبب الرطوبة أو الجروح أو التلوث أو زاوية وضع الإصبع أو اهتراء المستشعر. كما تختلف المستشعرات البصرية والسعوية وفوق الصوتية في آلية الالتقاط ونقاط الضعف. ولا يصح استنتاج تفوق تقنية كاملة من تجربة فردية على هاتف واحد. يلزم اختبار عدد كاف من المستخدمين والأجهزة وظروف الاستخدام، مع توثيق طريقة جمع العينات.
الحيوية ومقاومة الانتحال
قد تحاول الأنظمة تقدير ما إذا كانت العينة صادرة عن إصبع حي، وتسمى هذه الوظيفة أحيانًا كشف هجمات العرض. لكن وجودها لا يضمن صد جميع محاولات الانتحال؛ ففعالية الحماية تعتمد على سيناريو الهجوم وعتبة القرار وطريقة التنفيذ. وتحتاج الادعاءات القوية إلى اختبار مستقل موثق، وليس مجرد ظهور عبارة «مستشعر آمن» في صفحة المنتج.
الخصوصية لا تختزل في مكان تخزين القالب
حتى إذا بقي القالب في مكوّن آمن داخل الجهاز، فقد تنتج بيانات أخرى عن أوقات المحاولات أو نجاحها أو سياق استخدام التطبيق. ومن المهم الفصل بين فتح قفل الهاتف والتحقق عن بعد لدى خدمة إلكترونية. وفي تطبيقات المصادقة الحديثة قد يسمح القياس الحيوي محليًا باستخدام مفتاح تشفير، بينما لا تستقبل الخدمة الخارجية بصمة الإصبع نفسها.
ماذا يحدث عند تغير البصمة أو تعطل المستشعر؟
لا يمكن تغيير بصمة الإصبع البيولوجية كما نغير كلمة السر. لذلك يجب أن يتيح التصميم آليات بديلة آمنة لاستعادة الوصول، وأن يحمي إضافة بصمة جديدة بإجراءات تحقق ملائمة. ويصبح أمن رمز قفل الجهاز وإدارة الحساب المرتبط به جزءًا من نموذج التهديد. على الأجهزة المشتركة قد تسمح إضافة بصمات متعددة بوصول أشخاص مختلفين، وهو أمر يحتاج إلى سياسة واضحة.
كيف نقارن المنتجات دون تضليل؟
تبدأ المقارنة بتحديد الغرض: فتح جهاز شخصي أم دخول منشأة أم التحقق عن بعد؟ ثم تُراجع معدلات الخطأ، وكشف الانتحال، وزمن الاستجابة، وإمكانية الاستخدام للأشخاص ذوي الإعاقات، وأمان الاسترداد، ومدة الاحتفاظ بالبيانات. ويجب التمييز بين اختبار مختبري مضبوط وملاحظة مستخدم عادية؛ فالاثنان يجيبان عن سؤالين مختلفين.
المراجع وحدود الاستنتاج
التحليل مبني على أدبيات تقييم القياسات الحيوية ولا يتضمن اختبارًا معمليًا لأجهزة بعينها. للمراجعة: NIST Biometrics، وNIST SP 800-63B، وISO/IEC 30107. لا يجوز تعميم نتائج جهاز على كل المستشعرات.
المصادر والمنهجية
مادة أصلية من SP NEWS، تعتمد على المراجع الأولية المضمنة في متن المادة، مع بيان الحدود والمنهجية. لا تتضمن ادعاء بإجراء اختبار ميداني أو مقابلات مستقلة.