الحوسبة السرية: ما الذي تحميه الذاكرة المعزولة أثناء معالجة البيانات؟
تحليل معمق لحدود الحوسبة السرية وبيئات TEE وقياس الثقة عن بُعد، مع تفصيل الهجمات الجانبية ومخاطر التطبيق التي لا يمنعها تشفير العتاد.
المسألة الأمنية التي لا يحلها تشفير القرص
يمكن تشفير البيانات وهي مخزنة على قرص أو تنتقل عبر اتصال TLS، لكن الحاسوب يحتاج عادة إلى فكها داخل الذاكرة كي ينفذ العمليات عليها. هنا تظهر فجوة «البيانات أثناء الاستخدام». الحوسبة السرية Confidential Computing تحاول تقليص الجهات التي تستطيع الاطلاع على ذاكرة مهمة حسابية أو تعديلها، عبر آليات عزل مدعومة بالعتاد. ليست التقنية مرادفًا للتشفير الشامل؛ فهي تضيف حدّ ثقة جديدًا له افتراضات ونطاق حماية ونقاط دخول وخروج يجب تدقيقها.
من يملك السيطرة في السحابة التقليدية؟
في بيئة سحابية افتراضية يتولى برنامج إدارة الأجهزة الافتراضية Hypervisor توزيع الذاكرة والمعالجات والموارد. حتى لو وثق العميل بالشركة، تبقى برمجيات الإدارة ومفاتيح التشغيل وطبقات الحماية جزءًا من سطح الهجوم. وتختلف المخاطر بين سوء تهيئة العميل، وهجوم يستغل صلاحية مشرف، ومهاجم يملك وصولًا ماديًا إلى الجهاز. لا تواجه تقنية واحدة هذه الحالات كلها بالطريقة نفسها، ولذلك يجب صياغة نموذج تهديد محدد بدل الاكتفاء بعبارة «البيانات مشفرة».
ما بيئة التنفيذ الموثوقة TEE؟
هي منطقة تنفيذ أو آلة افتراضية محمية يفرض العتاد حدودًا على الوصول إلى الكود والبيانات. قد تُنفذ الحماية على مستوى تطبيق أو مساحة صغيرة Enclave، أو على مستوى آلة افتراضية كاملة. تعمل البيانات واضحة داخل الحد المحمي لتسمح بالحساب، لكنها لا يفترض أن تكون متاحة بالطريقة نفسها لمن هم خارج هذا الحد. تختلف التفاصيل بين معماريات المعالجات وأجيالها، ولا يجوز معاملة كل «TEE» على أنها توفر ضمانًا متماثلًا.
الفرق بين AMD SEV-SNP وIntel TDX
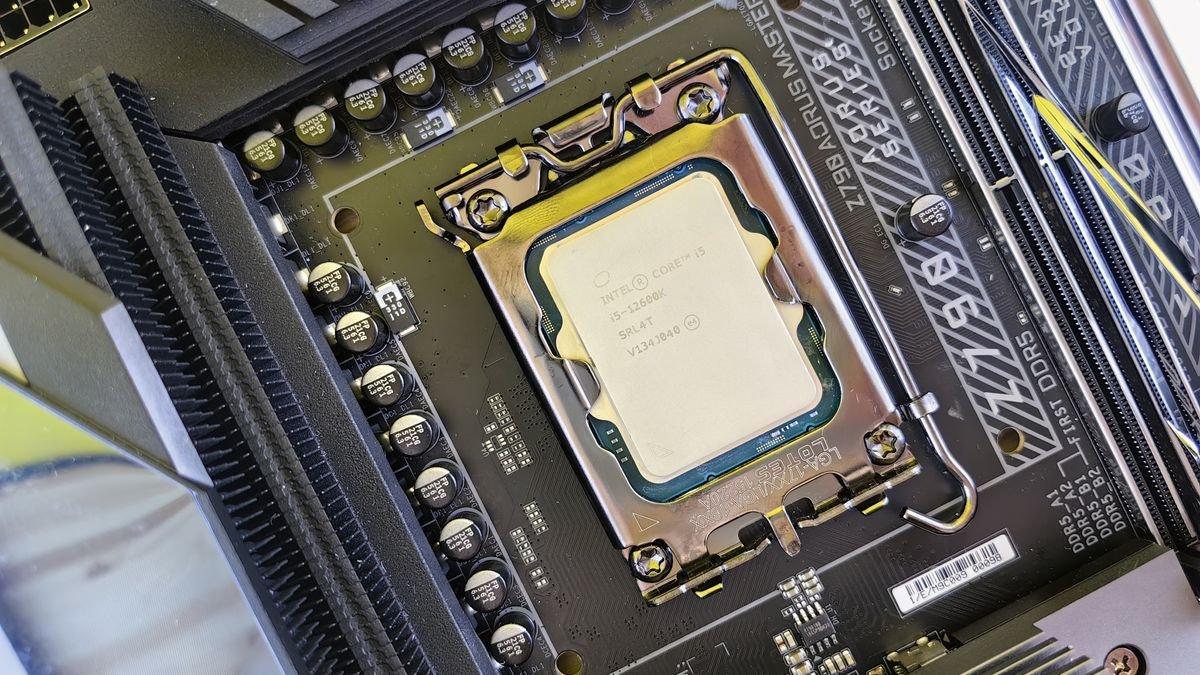
تستند SEV-SNP إلى تشفير ذاكرة الأجهزة الافتراضية ودعم إضافي لنزاهة تعيين الذاكرة والحماية من أنواع من هجمات المشرف. أما TDX فتبني ما تسميه Intel نطاق ثقة معزولًا داخل بيئة افتراضية. وتشير وثائق الخدمات السحابية إلى أن المزايا والتوافق والقيود تختلف حسب نوع الآلة والمنطقة والجيل. لا يكفي شراء معالج يحمل الاسم التقني؛ يجب التأكد من أن الميزة مفعلة، وأن صورة التشغيل معتمدة، وأن سلسلة الثقة قابلة للتحقق.
لماذا يُعد التحقق عن بُعد خطوة فاصلة؟
لنفترض أن جهة تحتفظ بمفتاح لفك قاعدة بيانات حساسة وترغب في تسليمه إلى برنامج يعمل في السحابة. لا يكفي أن يعلن الخادم «أنا محمي». يمكن لنظام التحقق Attestation أن يقدم تقريرًا مشفّر التوقيع عن الحالة المقاسة للبيئة، فتراجع الجهة المستقبلة الأدلة وفق سياسة ثقة محددة قبل إصدار المفتاح. يجب التأكد من أصالة التقرير، وحداثته، وقيمة nonce لمنع إعادة استخدام دليل قديم، وربط التقرير بالبرنامج والمفاتيح المتوقعين.
ما الذي يمكن أن يظل خارج الحماية؟
قد يرى المستخدم رسائل الطلبات قبل دخولها المنطقة المحمية أو بعد خروجها إذا لم تُحم طبقة الاتصال والتطبيق بالطريقة الصحيحة. كما قد تظل خدمات DNS والتخزين الخارجي وسجلات المراقبة والنسخ الاحتياطية ومسارات تحميل النماذج خارج نطاق العزل. يمكن أيضًا أن يسيء البرنامج المحمي نفسه استخدام البيانات، أو أن تتسبب ثغرة داخل التطبيق في تسريبها. الهدف هو تقليص الثقة المطلوبة في البنية التحتية، لا إعفاء مطور التطبيق من واجبات هندسة الأمن.
الهجمات الجانبية: حدود لا تختفي بالسحر
قد يحاول مهاجم استنتاج نشاط البرنامج من توقيت التنفيذ أو الوصول إلى الذاكرة المخبئية أو استهلاك الموارد. لا تعني حماية محتوى الذاكرة بالعتاد أن كل قناة جانبية أُغلقت. بعض العتاد يضيف آليات تخفيف، لكنها مرتبطة بجيل المعالج وطبيعة الهجوم وإعدادات البرنامج. لذلك يجب أن تشمل مراجعة المخاطر سيناريوهات تحليل الحركة والتوقيت وعمليات الإدخال والإخراج، إضافة إلى حماية الذاكرة.
الحوسبة السرية والذكاء الاصطناعي
تستخدم بعض المؤسسات نماذج ذكاء اصطناعي على بيانات أعمال أو ملفات طبية أو بيانات مالية لا ترغب في كشفها لمشغّل البنية التحتية. يمكن أن تقلص بيئات التنفيذ الموثوقة نطاق الاطلاع أثناء الاستدلال، لكن المسار لا ينتهي عند المعالج المركزي: قد ينتقل جزء من المعالجة إلى GPU، وقد تُكتب المحادثة إلى سجل أو ذاكرة تخزين مؤقت. يجب أن تتطابق وعود السرية مع موقع تنفيذ كل خطوة ومع طريقة إدارة مفاتيح التشفير وحذف البيانات.
السرية ليست هي السيادة الرقمية أو الامتثال
يُحتمل أن تكون بيانات محمية بتقنيات قوية لكنها مخزنة في منطقة لا تلائم سياسة المؤسسة، أو يحتفظ مزود الخدمة بسجلات تشكل بيانات شخصية. وتبقى إجراءات التحكم في الصلاحيات والاحتفاظ والمسح والتدقيق والامتثال ضرورية. كذلك لا تمنع الحوسبة السرية إدخال بيانات خاطئة إلى الحساب، ولا تثبت تلقائيًا عدالة النموذج أو صحة نتائجه.
كيفية اتخاذ قرار شراء قابل للتحقق
اسأل أولًا: من خصمنا المحتمل؟ ثم تحقق من الدعم الفعلي لنوع الآلة والبرمجيات، وسياسة التحقق من الشهادات، وإدارة المفاتيح، والتعافي من الأعطال، وترقيع البرمجيات الثابتة، وحدود السجلات. قارن أداء حمل عملك بنفسه في إعدادين، مع قياس زمن الإقلاع وزمن الاستجابة والاستهلاك والكلفة. ولا تنقل قياسًا خاصًا ببرنامج إلى جميع أحمال العمل.
سيناريو تقييم افتراضي
شركة ترغب في تحليل ملفات عملاء حساسة. خيار أول: آلة افتراضية عادية مع تشفير القرص والاتصال. خيار ثانٍ: آلة سرية مع التحقق قبل تسليم مفتاح البيانات. يقدم الخيار الثاني احتمال تقليص تعرض الذاكرة لطبقة الإدارة، لكنه يستلزم سياسة تحقق وإدارة أسرار واختبار توافق التطبيقات. إذا كان التطبيق نفسه يكتب الملفات النصية إلى سجل خارجي، لا يمنح العزل فائدة كافية حتى يُصلح هذا المسار. ليست المقارنة حكمًا بأن نموذجًا واحدًا يناسب كل مؤسسة.
من يراجع سلسلة الثقة وما أثر التعطل؟
تعتمد سلامة التحقق على شهادات العتاد وسلامة خدمة التوثيق ومطابقة قياسات تشغيل البيئة مع سياسة محددة. قد يؤدي انقطاع خدمة التصديق أو انتهاء صلاحية مرجع ثقة إلى توقف تسليم المفاتيح، وهو سلوك آمن من ناحية السرية لكنه قد يعطل خدمة إنتاجية. لذلك تحتاج المؤسسة إلى خطة لاستمرارية التحقق، وتجديد المفاتيح، وتدوير الشهادات، وحالات الاسترداد. وإذا سمح النظام بتجاوز التحقق تلقائيًا عند الفشل، فقد يبدد الميزة الأمنية التي اشترى التقنية من أجلها.
تبادل البيانات بين جهتين لا تثق إحداهما بالأخرى
قد ترغب مؤسستان في تشغيل تحليل مشترك دون أن تتيح إحداهما الملفات الخام للأخرى. يمكن للحوسبة السرية أن تكون جزءًا من بنية تجمع بيانات مشفرة وتُشغّل تحليلًا داخل بيئة معزولة، لكن ذلك لا يبرهن وحده أن النتيجة النهائية خالية من معلومات حساسة. فقد تكشف الجداول الصغيرة أو الاستعلامات المتكررة أو مخرجات النموذج تفاصيل لا تريد الجهات كشفها. يلزم تصميم ضوابط على المخرجات والاستعلامات والأذونات إلى جانب العزل.
منهجية التحليل ومراجعه
هذا تحليل مقارن لمعايير الحماية وليس اختبار اختراق أو تقييمًا معتمدًا لمعالجات بعينها. استند إلى تعريفات TEE ووثائق Google Cloud وMicrosoft للميزات والقيود وآليات التحقق. للمراجعة: Google Cloud: Confidential VM overview، Google Cloud: Attestation، Microsoft: Trusted Execution Environment. قد تتغير المزايا التجارية والأنواع المدعومة؛ المرجع النهائي إعداد الخدمة المحدد وقت الاستخدام.
المصادر والمنهجية
تحليل مستند إلى وثائق Microsoft وGoogle Cloud، وليس اختبار اختراق مستقلًا أو شهادة ضمان لأجهزة بعينها.